- بازار خرس می تواند خیلی بیشتر از آنچه انتظار دارید طول بکشد
- پیمایش در انتقال دیجیتال ، حفظ یک سیستم پرداخت پایدار
- 5 موردی که باید در مورد تماس های Marrgin بدانید
- رشته های اروپایی از شکاف ارزش گذاری ایالات متحده اخلاق دارند
- ارز Tron چیست؟
- تأثیر کاهش کمی دولت بر طلا و نقره
- بیت کوین از 30 هزار دلار عبور کرد و قیمت جدیدی را برای سال 2023 تعیین کرد.
- Thinkorswim® Web
- مبدل ارز Travelex
- بهترین میانگین های متحرک برای استراتژی های معاملاتی متقاطع

آخرین مطالب
امکانات وب


خطرات امنیتی در همه جای جهان متصل امروز وجود دارد و افراد و سازمان ها را به طور یکسان تحت تأثیر قرار می دهد. با افزایش حملات در حجم ، پیچیدگی و شدت ، تقویت وضعیت های امنیتی ضروری است. در نتیجه ، سازمان ها باید برای ارزیابی و دستیابی به بلوغ امنیتی تلاش کنند. این پست مروری بر معنای بلوغ امنیتی و پنج نکته برای دستیابی به آن ارائه می دهد.
بلوغ امنیتی چیست؟
اصطلاح "بلوغ امنیتی" به موقعیت امنیتی سازمان نسبت به محیط خطر و تحمل آن اشاره دارد. با توجه به محیط سازمانی ، سناریوهای خطر بسیار متفاوت خواهد بود ، زیرا هر سازمان فرهنگ ریسک امنیتی خاص خود را دارد. بنابراین ، سطح بلوغ سازمان با چگونگی کارآمد کنترل کنترل ، گزارش و فرآیندها تعیین می شود.
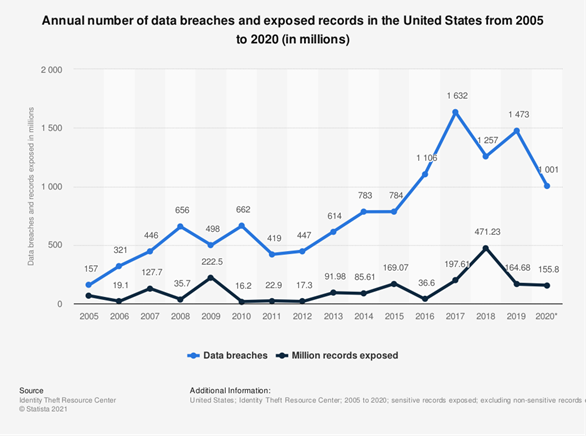
اهمیت ارزیابی سطح بلوغ امنیتی یک سازمان. نادیده گرفتن افزایش جهانی در تهدیدهای امنیتی ، فقط در صورت حجم و پیچیدگی غیرممکن است. رهبران مشاغل نباید بپرسند که آیا سازمان آنها مورد حمله قرار خواهد گرفت ، اما چه زمانی و چند بار. برای دستیابی به سطح بالایی از پیشگیری ، تشخیص و پاسخ ، سازمان ها باید ذهنیت را به یک رویکرد امنیتی اول تغییر دهند. از آنجا که خطرات امنیتی بر همه بخش های یک سازمان تأثیر می گذارد ، سطح بالایی از بلوغ امنیتی برای اطمینان از حفاظت از مناطق کلیدی ضروری است. تعداد نقض داده ها در دهه گذشته در مقایسه با سوابق در معرض افزایش یافته است (Statista)
اولین قدم برای دستیابی به این هدف ، ارزیابی سطح بلوغ امنیت است. چه کسی ممکن است از ارزیابی بلوغ امنیتی بهره مند شود؟
سازمان هایی که نیاز به بهبود مداوم امنیت سایبری خود را تشخیص می دهند. بیایید بگوییم که سازمان شما سطح اساسی کنترل ها و سیاست های امنیتی را دارد اما هنوز در اتوماسیون یا مدیریت سیاست مداوم در سیستم ها سرمایه گذاری نکرده است. قبل از بهینه سازی وضعیت امنیتی خود ، مهم است که یک بررسی مستقل برای تشخیص نقاط قوت و ضعف انجام دهید و بدانید که کدام جنبه های امنیتی را باید بر افزایش بلوغ امنیتی خود متمرکز کنید.
سازمان هایی که تحت تحول دیجیتالی قرار می گیرند. قبل ، در حین و بعد از تحول ، سازمان ممکن است نیاز به ارزیابی مجدد سطح امنیتی حاصل از آن داشته باشد ، و یک پایه را ایجاد کند تا اطمینان حاصل شود که وضعیت امنیتی حداقل از طریق مهاجرت ابر حفظ شده و ترجیحاً افزایش یافته است.
سازمان های مرتباً حسابرسی شده. بیشتر سازمان ها موضوع ممیزی سالانه هستند ، غالباً توسط نمایندگان نهادهای خارجی که گواهینامه هایی را ارائه می دهند که برای جایگاه یک سازمان در بازار مهم است. در صنایع بسیار تنظیم شده این یک نگرانی اساسی است. این که آیا مشمول PCI ، HIPAA ، GDPR ، ISO27001 یا سایر ممیزی ها ، انجام ارزیابی منظم از بلوغ امنیتی ، شواهدی را برای حسابرسان موضع امنیتی سازمان و پیشرفت های امنیتی ارائه می دهد.
سازمان هایی که در محیط های ترکیبی یا چند ابر کار می کنند. هر ارائه دهنده کنترل ها و سیاست های امنیتی متفاوتی دارد. بنابراین ، ارزیابی سطح بلوغ امنیتی شما در این محیط ها به تشخیص کنترل های قوی تر کمک می کند و باعث می شود سطح بندی هدفمند در محیط یکپارچه شما امکان پذیر شود.
تعیین سطح بلوغ امنیتی
پنج سطح بلوغ امنیتی وجود دارد:
- فرآیندهای امنیت اطلاعات بدون ساختار و سیاست های بدون مستند هستند. در این سناریو ، کنترل ها به صورت خودکار یا به تجارت گزارش نمی شوند و اغلب محدود به کنترل های بنیادی مانند اسکن هستند.
- فرآیندهای امنیت اطلاعات ایجاد شده و سیاست به طور غیررسمی تعریف شده است - اما فقط تا حدی کاربرد دارد. در این حالت ، برخی از اتوماسیون ممکن است وجود داشته باشد ، اما با گزارش های تجاری محدود.
- توجه بیشتری به مستندات سیاست ، اجرای و اتوماسیون کنترل ها با سطح گزارش بیشتر وجود دارد.
- این سازمان فرایندهای امنیت اطلاعات خود را با سیاست های جامع ، اجرای گسترده ، درجه بالایی از اتوماسیون و گزارش دهی تجاری کنترل می کند.
- این سازمان به بلوغ امنیتی بالایی رسیده است. این سیاست جامع و به طور رسمی اتخاذ شده است ، استقرار کامل و اتوماسیون کنترل حاصل شده است و گزارش های تجاری در تمام سیستم ها رخ می دهد. فرآیندهای امنیت اطلاعات به طور مداوم از طریق نظارت بهینه می شوند. این سازمان دارای یک فرهنگ امنیت سایبری است.
آیا امنیت IT سازمان شما به اندازه کافی بالغ است؟
اگر نظارت بر امنیت داخلی شما نشان می دهد که شما به خطر نمی افتد ، خود را خوش شانس در نظر بگیرید. با این حال ، این بدان معنا نیست که شما نخواهید بود ، یا بدتر از آن ، کنترل های شما هنوز نقض نشده است. طبق مطالعه دانشگاه مریلند ، هر 39 ثانیه یک حمله سایبری جدید وجود دارد. بنابراین ، حتی سازمان هایی که بالغ ترین وضعیت امنیتی را دارند باید دائماً تکامل ، ارزیابی مجدد و پیشرفت کنند. بهینه سازی بلوغ امنیتی یک سازمان به معنای جابجایی از یک وضعیت امنیتی کاملاً واکنشی به یک رویکرد فعال و امنیتی است.
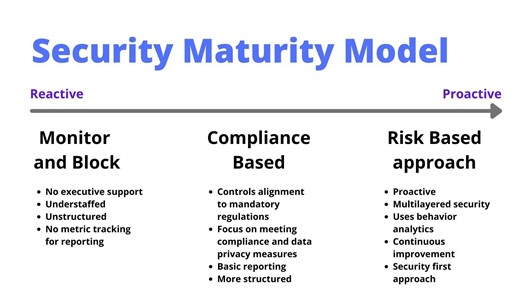
با این وجود ، ارزیابی و اقداماتی که برای یک شرکت بزرگ کار می کند ممکن است برای یک سازمان کوچکتر کار نکند. به همین دلیل انتخاب چارچوب بلوغ امنیت سایبری مهم است. چارچوب بلوغ امنیت سایبری ساختاری را فراهم می کند که در آن سازمان شما می تواند پیشرفت در بهبود تلاش های امنیتی را ارزیابی کند.
چارچوب بلوغ امنیت سایبری
تعدادی از چارچوب ها و کنترل های مهم در زمینه امنیت سایبری وجود دارد که بسته به ترجیح سازمان ، معمولاً می توانند بین آنها نقشه برداری شوند:
مدل بلوغ سایبری مرکز امنیت اینترنت (CIS) (CMM) یک سیاست جامع ، کنترل ، اتوماسیون و مدل گزارشگری است که در صورت پیگیری ، سازمانهایی را با این اطمینان فراهم می کند که آنها به طور مؤثر مدیریت سایبری را مدیریت می کنند و خود را از طیف کاملی از تهدیدات محافظت می کنندبشراین چارچوب ، که در ابتدا توسط وزارت دفاع ایالات متحده تهیه شده است ، راهنمایی برای ارزیابی بلوغ امنیتی یک سازمان با توجه به کارآیی آن در دیدار با تعدادی از کنترل ها ارائه می دهد.
به تازگی ، CIS نسخه 8 را منتشر کرد ، که شامل 18 کنترل امنیتی مختلف یک سازمان برای دستیابی به بلوغ امنیتی است. زمینه های ارزیابی شامل کل طیف تلاش های امنیتی است و شامل کنترل دارایی ها ، محافظت از داده ها ، مدیریت کنترل دسترسی ، ورود به سیستم حسابرسی ، دفاع بدافزار و موارد دیگر است. می توانید لیست کامل را در اینجا مشاهده کنید.
انستیتوی ملی استاندارد و فناوری (NIST) ، بخشی از وزارت بازرگانی ایالات متحده ، چارچوب امنیت سایبری را به جای یک مدل فراهم می کند ، اما می تواند به عنوان یکی استفاده شود. چارچوب امنیت سایبری NIST پنج ردیف اجرای را برای هدایت سازمان ها برای جلوگیری ، شناسایی و پاسخ به تهدیدات امنیت سایبری فراهم می کند.
مدل بلوغ توانایی امنیت سایبری وزارت انرژی ایالات متحده (C2M2) یکی دیگر از چارچوب های پیشرو کنترل امنیتی است که به سازمان ها کمک می کند تا فرایندهای امنیت اطلاعات خود را اندازه گیری کرده و نحوه بهبود آنها را به صورت مداوم شناسایی کنند.
نکاتی برای دستیابی به امنیت
هنگام تلاش برای بالغ شدن سطح امنیتی سازمان خود ، توصیه می کنیم این مراحل را دنبال کنید:
- فرهنگ پیشرفت مداوم را ایجاد کنید: سازمانها ممکن است فکر کنند که پس از دستیابی به سطح بالایی از امنیت ، نیازی به تلاش های بیشتر نیست. برعکس درست است. از آنجا که مهاجمان دائماً تاکتیک های خود را بهبود می بخشند ، سازمان ها باید به طور مداوم اقدامات امنیتی خود را بهبود بخشند. با دستیابی به یک کشور امن تر با هر تکرار امنیتی ، تمام تلاش خود را انجام دهید. این یک فرهنگ سازمانی را ایجاد می کند که امنیت را یک فعالیت مداوم در نظر می گیرد ، و به طور مداوم تقویت و تقویت وضعیت را تقویت می کند.
- امنیت را در یک رویکرد امنیتی اول اولویت بندی کنید: این روزها ، تقریباً هر سازمانی روی آن کار می کند. بنابراین ، امنیت سایبری باید هر جنبه ای از سازمان را تحت تأثیر قرار دهد و باید برای همه ذینفعان مدیرعامل به جدیدترین کارمند در اولویت باشد. این به ویژه اکنون صادق است ، وقتی کارمندان اغلب از خانه به شبکه های شرکتی خود دسترسی پیدا می کنند. بهترین روشها را برای اطمینان از کنترل های امنیتی مؤثر و رعایت مقررات مربوط به حفظ حریم خصوصی داده ها اجرا کنید.
- کنترل های امنیتی خودکار: اتوماسیون بخش مهمی در دستیابی به سطح بالایی از بلوغ امنیتی است. اجرای راه حل های خودکار قابلیت اطمینان بالاتری را فراهم می کند ، باعث صرفه جویی در وقت و تلاش برای تیم های امنیتی می شود ، گزارش بهتر را ارائه می دهد و امکان پاسخ سریعتر را فراهم می کند. تعداد زیادی از سازمان های داده امروزه مدیریت می کنند ، امنیت شبکه ، زیرساخت ها ، برنامه ها و داده ها را بدون راه حل های خودکار غیرممکن می کند.
- اتخاذ یک مدل امنیت سایبری: انتخاب یک مدل امنیت سایبری و چسبیدن به آن مهمتر از آن است که کدام چارچوب را انتخاب کنید. یک مدل امنیت سایبری مسیری را برای دنبال کردن و یک صفحه صدا برای مراجعه به آن فراهم می کند. با ارزیابی مکان در حال حاضر ، می توانید روی مناطقی که نیاز به تقویت دارند تمرکز کنید.
- امنیت سایبری را به یک موضوع هیئت مدیره تبدیل کنید: امنیت سایبری نیز باید برای مدیران و مدیران مسئله ای باشد. ترک آنها در تاریکی می تواند عواقب فاجعه بار داشته باشد. مدیریت سطح C و ارشد می تواند طعمه مهندسی اجتماعی باشد. یک مطالعه جدید نشان داد که مدیران ارشد نه برابر بیشتر هدف نقض اجتماعی هستند. ادغام مدیران در بحث های امنیتی ، ارائه امنیت سطح تجارت و گزارش مدیریت ریسک ، دید را تقویت می کند ، یک موضع پیشگیرانه را تشویق می کند و رویکرد امنیتی سازمان را تقویت می کند.
با Ensono سطح بالایی از بلوغ امنیتی را بدست آورید
تیم همکاران امنیتی تخصصی Ensono ، از جمله CISO های سابق ، می توانند بلوغ امنیتی سازمان شما را ارزیابی کرده و توصیه های عملی را برای تقویت کنترل ، فرآیندها و اتوماسیون امنیتی شما ، اطمینان از انطباق ارائه دهند.
Ensono تنها MSP است که خدمات نهایی را از MainFrame تا Cloud ارائه می دهد. سفر خود را به سمت بلوغ امنیتی با کمک راهنمایی کارشناسان ما با درخواست مشاوره شروع کنید. بیایید صحبت کنیم
فارکس پرشین...
ما را در سایت فارکس پرشین دنبال می کنید
برچسب :
نویسنده : الیزابت امینی
بازدید : <-PostHit->
آرشیو مطالب
خبرنامه
